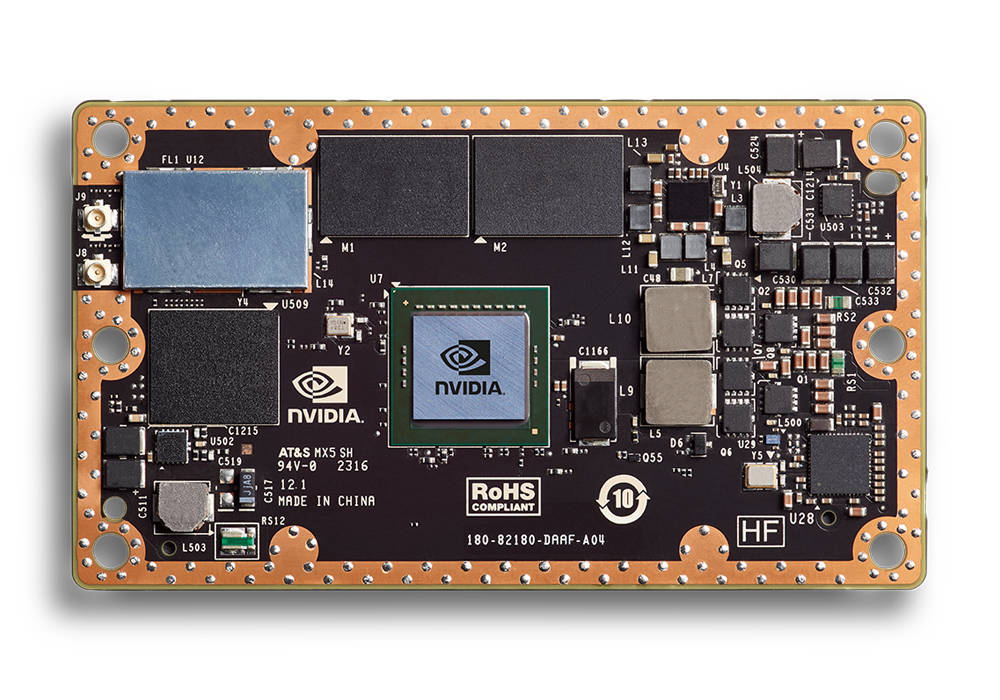
Nvidia ha rilasciato una security update per il Jetson TX1 nel driver package Tegra Linux (L4T) lo scorso 18 Luglio. Il bollettino di sicurezza associato ha presentato pochi dettagli riguardo ciò che è stato corretto da Nvidia, ma su GitHub, un ricercatore di nome Triszka Balázs ha rivelato che l’azienda ha corretto un errore che avrebbe abilitato l’esecuzione di codice malevolo su “ogni singolo device Tegra distribuito sul mercato” attraverso quello che viene chiamato Selfblow exploit.
Il problema riguardava un errore del bootloader Tegra. Balázs ha spiegato che “nvtboot (NVC) carica nvtboot-cpu (TBC) senza prima validare l’indirizzo di caricamento, e ciò conduce ad una scrittura arbitraria in memoria.” Il che significa che il Selfblow exploit “bypassa completamente i controlli di secure boot anche sugli ultimi firmware”. Con l’eccezione della Nintendo Switch: la console utilizza un diverso bootloader e non è quindi afflitta dal problema.
Balázs ha dichiarato di aver mostrato la vulnerabilità a Nvidia il 9 marzo, progettando di rivelarla pubblicamente il 15 Giugno. Si tratta di un periodo di tempo più lungo di quanto normalmente concesso ad un’azienda per rispondere di problemi sulla sicurezza: in genere lo standard è di 90 giorni. Non è stato tuttavia abbastanza per consentire ad Nvidia di risolvere il problema. Balázs ha dichiarato che Nvidia avrebbe corretto la falla a Maggio, senza nemmeno assegnare un identificatore CVE prima di Luglio.
Control Resonant è meravigliosamente imperfetto | Recensione
Iscriviti al canale →
Egli pertanto ha “deciso di rilasciare pubblicamente l’informazione in buona fede, sperando che la sua azione incoraggiasse l’azienda nella correzione, ed avere in ultima analisi devices più sicuri”. Nvidia ha risposto rilasciando la security update il 18 Luglio, ma Balázs non era ancora soddisfatto: sul suo GitHub ha aggiornato il “readme” per dichiarare che Nvidia non aveva incluso alcun riferimento a Selfblow nel security bulletin, presentando un errore nella scelta della flaw’s severity sulla scala CWE.
Nvidia “ha corretto il documento che descrive i potenziali impatti sulla sicurezza per dare una spiegazione più accurata” il 19 Luglio. Ha anche ringraziato Balázs per aver scoperto e annunciato la vulnerabilità. Maggiori informazioni riguardo la security update si trovano sulla Nvidia DevZone. Non esiste altro sistema per mitigare il Selfblow exploit; l’unico modo per difendere un device con il chipset Nvidia Tegra X1 consiste nell’installare l’aggiornamento.
GameSource su Google Aggiungici alle tue fonti preferite: Google ti mostrerà più spesso i nostri articoli.
Aggiungi alle fonti preferite
Asus ROG Delta Core – Recensione