Da Wikipedia:
Netcat è un software libero open source a riga di comando di comunicazione remota, utilizzabile sia col protocollo TCP sia col protocollo UDP.
Netcat utilizza una tecnologia che lo rende utilizzabile facilmente da altri programmi o scripts. Allo stesso tempo può essere uno strumento utilissimo per l’amministrazione di rete e di investigazione.
Nel 2000 Netcat fu votata da www.insecure.org come il secondo migliore programma per la sicurezza informatica. Anche nel 2003 e nel 2006 raggiunse il quarto posto per la stessa categoria. In molti considerano Netcat come “il coltellino svizzero delle reti TCP/IP”. Può essere utilizzato per moltissime funzioni: eseguire una scansione sulle porte di un computer remoto o ascoltare in locale, trasferire file, essere usato come una chat o persino per la creazione di una backdoor.
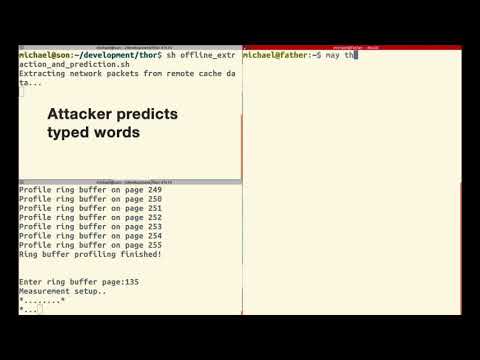
Ricercatori della Vrije University, Amsterdam hanno annunciato ieri che i processori di livello server Intel soffrono di una vulnerabilità definita NetCAT. La vulnerabilità abilita un attacco side-channel in grado di analizzare su che tipo di programma la CPU stia lavorando. Apparentemente la issue si basa su problemi riscontrati su due tecnologie Intel che troviamo principalmente sulla linea di prodotti Xeon: si tratta di Data-Direct I/O Technology (DDIO) e Remote Direct Memory Access (RDMA). Secondo i ricercatori, i chip AMD non sono suscettibili al nuovo bug.
Xbox nel caos: chiusure di studi e Game Pass a rischio [Sourcecast s26: e13]
Iscriviti al canale →
In un bollettino di sicurezza Intel ha confermato che NetCAT colpisce i processori Xeon E5, E7 ed SP che implementano DDIO e RDMA.
Una issue sottostante a DDIO, presente nei processori Xeon da anni, è il veicolo prescelto per gli attacchi via side-channel. I ricercatori hanno dichiarato che DDIO e RDMA consentono al loro exploit di “surgically control the relative memory location of network packets on the target server”, ovvero controllare le celle di memoria dei pacchetti di rete sul server obiettivo in modo chirurgico.
GameSource su Google Aggiungici alle tue fonti preferite: Google ti mostrerà più spesso i nostri articoli.
Aggiungi alle fonti preferite
Acer stringe partnership con Digital Bros Game