I ricercatori di Check Point hanno rivelato una vulnerabilità degli smartphone Xiaomi, all’interno dell’applicazione Guard Provider/Sicurezza preinstallata. L’app è pensata per aumentare la protezione del proprio smartphone Android, infatti all’interno sono attivi tre programmi antivirus (Avast, AVL e Tencent) per la ricerca di malware.
La falla non si insinua nell’applicazione in se ma nel metodo di aggiornamento dell’apk. La connessione per il download dell’update avveniva tramite protocollo HTTP, lasciando così spazio a potenziali aggressori. Tramite un attacco di tipo MITM (Man in the middle) un utente malintenzionato poteva installare virus e malware, a patto che vi foste trovati nella stessa rete WiFi. Ricordiamo inoltre che, sempre per motivi di sicurezza, è consigliabile non usufruire delle reti WiFi pubbliche non protette da password.
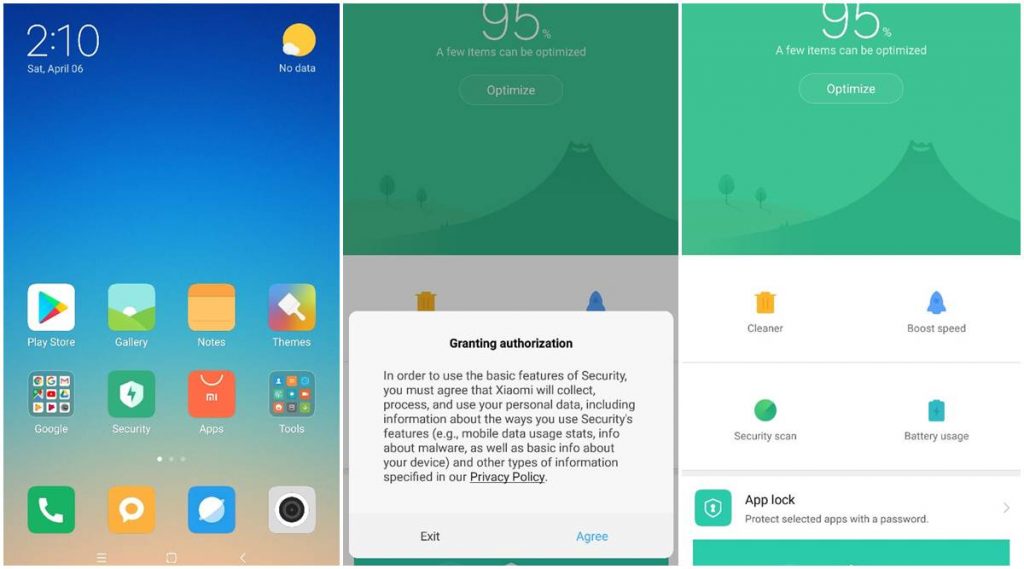
La riposta di Xiaomi, ovviamente, non si è fatta attendere. Il fix, rilasciato tramite aggiornamento, ha permesso di risolvere il problema ed escludere eventuali attacchi MITM. Non è ancora stata rilasciata alcuna dichiarazione ufficiale da parte di Xiaomi, vedremo nei prossimi giorni se l’azienda prenderà una posizione.
Control Resonant è meravigliosamente imperfetto | Recensione
Iscriviti al canale →
GameSource su Google Aggiungici alle tue fonti preferite: Google ti mostrerà più spesso i nostri articoli.
Aggiungi alle fonti preferite
TSMC completa progetto infrastruttura 5nm